Mein Konto


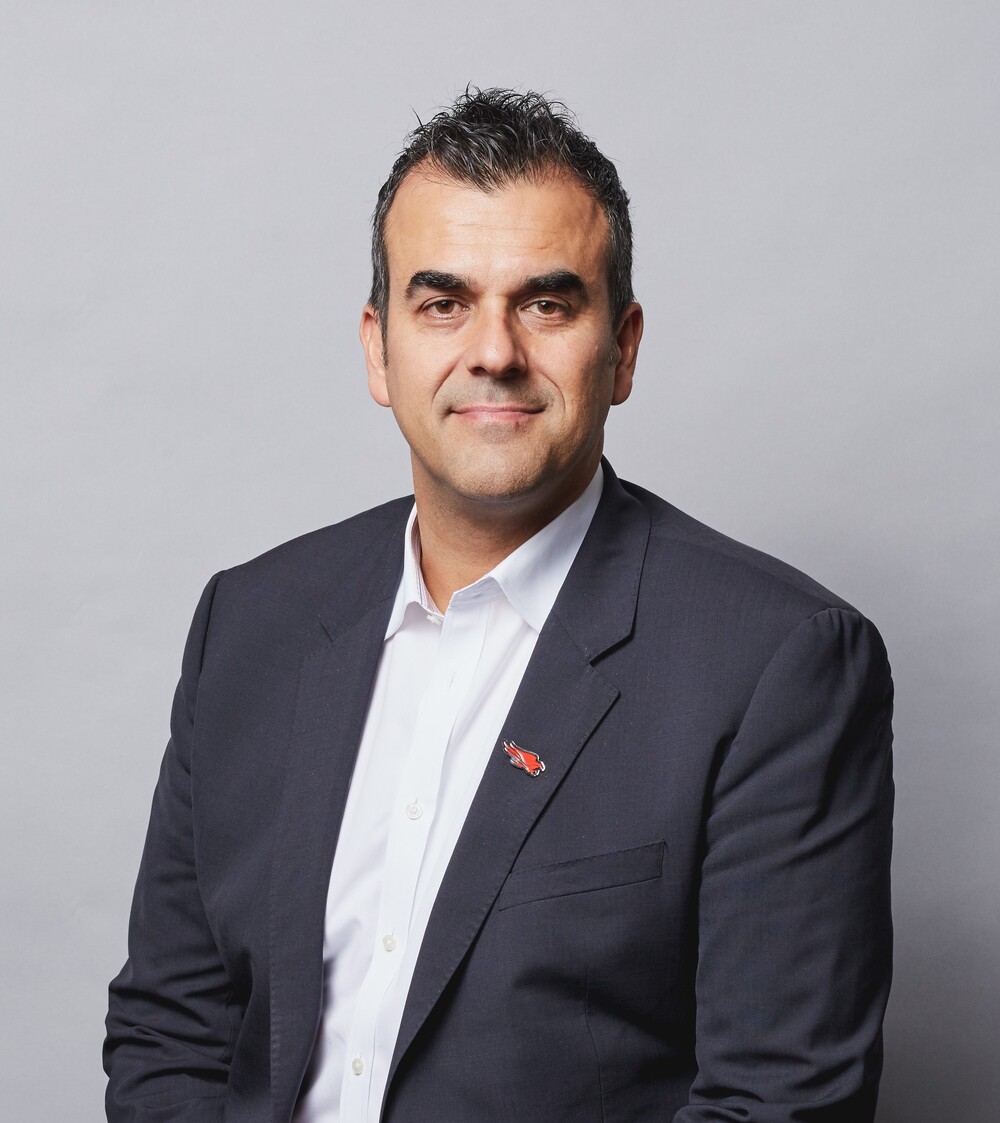
Michael Sentonas ist President von Crowdstrike, einem der weltweit größten Sicherheitsanbieter. Mit Sascha Röhrer spricht er über KI-Agenten, Zero-Day-Angriffe und die Frage, warum die Cyberabwehr bald Maschinensache sein könnte.
Cyberangriffe sind längst kein Randthema der IT-Abteilung mehr, sondern ein Risiko für ganze Geschäftsmodelle – und KI hebt die Bedrohung auf ein neues Niveau. Das zeigt sich schon bei US-Banken, die eigenmächtig handelnde KI-Agenten aus Kundenkonten aussperren. Auch alte Schwächen werden plötzlich gefährlich: Die „PHP2Shell“-Lücken schlummerten seit Jahrzehnten im Code, doch erst Frontier-KI hat daraus einen funktionierenden Angriff gemacht. Wie real die Folgen sind, zeigte sich in Frankreich, wo nach einem Cyberangriff in rund 150 Intermarché-Märkten die Kühlkette zusammenbrach. Wie groß ist also die Gefahr wirklich? Sascha Röhrer hat in seinem Podcast deeptech INSIGHTS Michael Sentonas gefragt. Der President von Crowdstrike, einem der weltweit größten Sicherheitsanbieter, verantwortet Produkt, Vertrieb und Threat Intelligence und kennt die Branche seit über 30 Jahren. Seine Antwort beginnt mit einem Satz, der beruhigend klingt und es nicht ist. „Das Wettrüsten gab es schon immer“, sagt Sentonas. Neu ist laut ihm das Tempo: Angriffe laufen automatisiert ab, während die Verteidigung häufig noch auf menschliche Reaktionen angewiesen ist. Dieses Ungleichgewicht „passt einfach vorn und hinten nicht“, so Sentonas. Aus seiner Sicht kann die Antwort auf KI als Waffe deshalb nicht „weniger KI“ lauten, sondern die bessere KI für die Verteidiger – sicher und verantwortungsvoll.
Die Gefahr von innen
Laut Sentonas bleibt Unternehmen für Patch-Zyklen wie früher keine Zeit mehr, entscheidend ist die Lücke, die gerade ausgenutzt wird. Dazu kommen oft überprivilegierte KI-Agenten, die ihre Rechte dauerhaft behalten. Er geht davon aus, dass wir in den kommenden Monaten von einem massiven Datenverlust hören werden, bei dem ein Agent Daten abgezogen hat – versehentlich oder böswillig gesteuert. Zudem hält er es für möglich, dass bald jeder Tag ein Zero-Day-Bedrohungstag ist. Besonders anfällig sind Altsysteme ohne Support, für die niemand mehr einen Hotfix liefert. Deswegen die KI-Entwicklung bremsen? Das hält Sentonas für aussichtslos, denn Open-Weight-Modelle ohne Leitplanken laufen längst bei den Angreifern. Und Regulierung schert diese nicht: Sie haben „keinen Vorstand“ und „kein Change-Management“.
Perfekte Täuschung
Wie rasant sich die Lage entwickelt, zeigt für Sentonas das Phishing: Früher verriet schlechte Grammatik die Betrüger, nur gut zehn Prozent klickten. Seit KI die Mails perfektioniert, sind es laut einem unabhängigen Bericht knapp 60 Prozent. Noch unheimlicher sind Deepfakes, die in Echtzeit Gesicht und Stimme verändern. Sentonas’ Rat: Bei Anrufen der Bank auflegen und selbst zurückrufen. Heutzutage muss man „hyperwachsam“ sein, sagt er. Und wann laufen Angriffe ganz ohne Vorlauf ab? Sentonas hat dazu eine klare Prognose – nachzuhören im Podcast. Dort wagt er auch den Blick auf die kommenden 20 Jahre und erklärt, warum ihm die nächsten zwei, drei Jahre mehr Sorgen bereiten. Das komplette Gespräch gibt es in der neuen Folge von deeptech INSIGHTS.